
La sécurité du système d'information
- Code
- TM 31
- Public
- Rayon disciplinaire, tous publics
- Cours
- 9 pages, PDF
- Diaporama
- 25 diapositives, thèmes sombre et clair, PowerPoint modifiable et PDF
- Synthèse
- 2 pages, PDF
- Podcast
- Fichier audio
- Vidéo
- Fichier vidéo MP4
- Infographie
- L'essentiel de la fiche sur une image
- Avec l'achat
- Téléchargement dans votre espace client
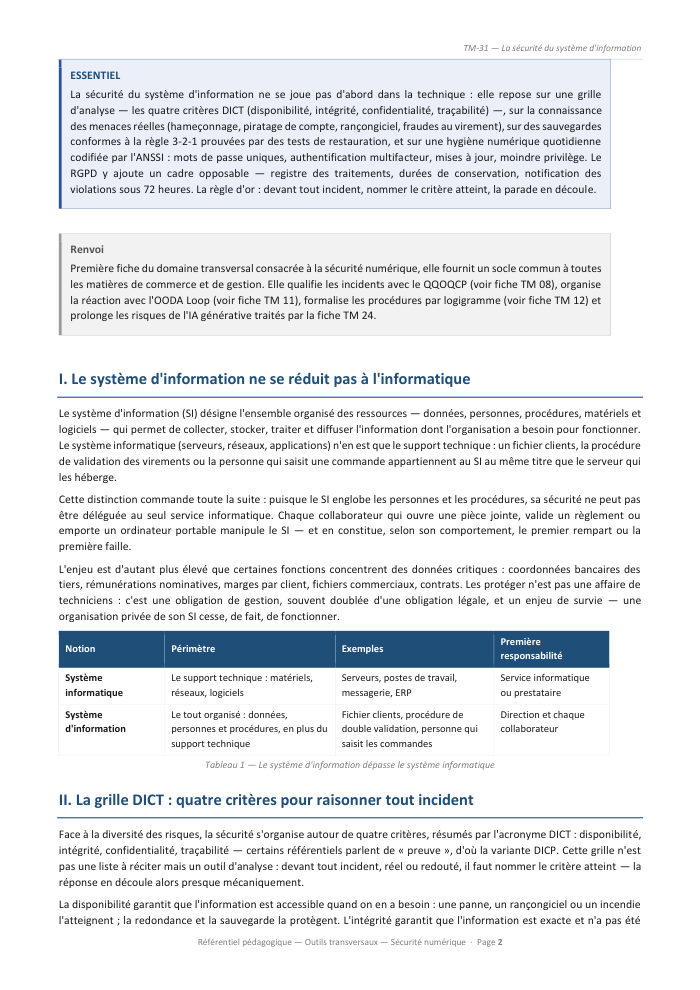
Un changement de RIB annoncé par courriel, un virement « urgent et confidentiel » signé du président, une sauvegarde que personne n'a jamais restaurée : la sécurité du système d'information se joue rarement dans la salle serveurs, et presque toujours au poste de travail. Cette fiche donne au professionnel du commerce et de la gestion la grille d'analyse et les réflexes pour y tenir son rôle.
Voir ce que traite le coursCours
9 pages rédigées, en PDF.
Diaporama
25 diapositives en PowerPoint modifiable, thème sombre pour projeter et thème clair pour imprimer.
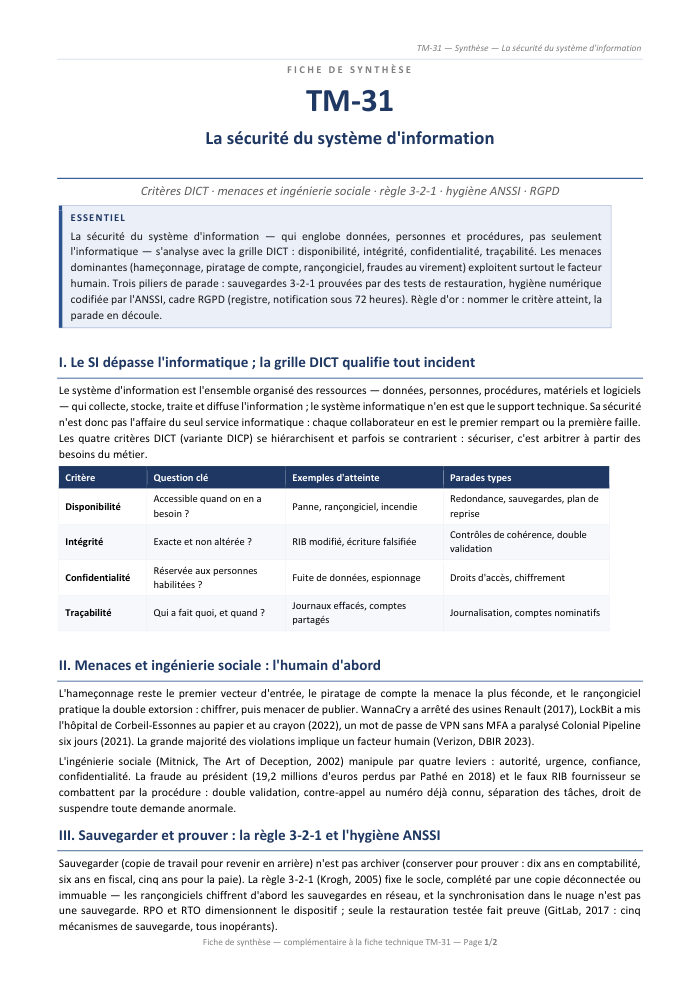
Synthèse
2 pages pour réviser l'essentiel.
Podcast
La notion expliquée à l'oral, à écouter hors de l'écran.
Vidéo
Une présentation animée de la notion, en MP4.
Infographie
L'essentiel de la fiche sur une image.
Ce que traite le cours
8 sections, 9 pages
- ILe système d'information ne se réduit pas à l'informatique
- IILa grille DICT : quatre critères pour raisonner tout incident
- IIILe paysage des menaces : du clic malheureux au rançongiciel
- IVL'ingénierie sociale : attaquer l'humain plutôt que la machine
- VSauvegarder n'est pas archiver : la règle 3-2-1 et la preuve par la restauration
- VIL'hygiène numérique : des gestes simples, un effet système
- VIILes données personnelles : le RGPD comme méthode de travail
- VIIIOrganiser la sécurité : gouvernance, incident, continuité
Notions, outils et auteurs
Chaque repère mène aux autres fiches qui le traitent.
Modèles et outils
Présentation de la notion
Ce que la fiche traite
Elle part d'une distinction : le système d'information englobe les données, les personnes et les procédures, là où le système informatique n'en est que le support technique. Conséquence : la sécurité ne se délègue pas au seul service informatique. La fiche installe ensuite la grille DICT — disponibilité, intégrité, confidentialité, traçabilité — non comme un acronyme à réciter, mais comme un outil de qualification : nommer le critère atteint, c'est déjà choisir la famille de parades.
Les modèles et méthodes mobilisés
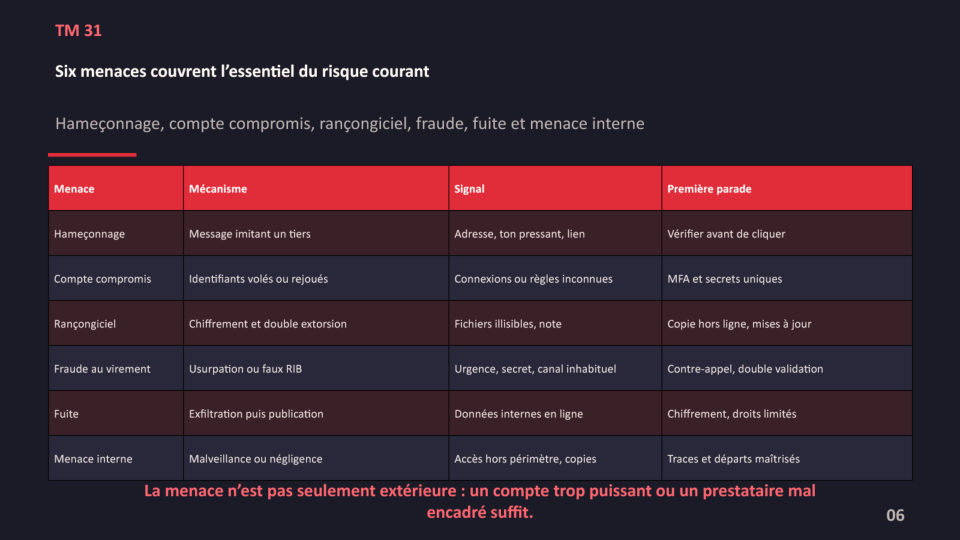
- La typologie des menaces : hameçonnage, piratage de compte, rançongiciel et double extorsion, fraude au virement, fuite de données, menace interne — chacune avec son signal d'alerte et sa parade.
- L'ingénierie sociale et ses quatre leviers (autorité, urgence, confiance, confidentialité), éclairés par Mitnick et Cialdini, avec leurs contre-réflexes : double validation, contre-appel, séparation des tâches.
- La distinction sauvegarde / archivage, la règle 3-2-1 de Krogh complétée par la copie déconnectée, et le dimensionnement par le RPO et le RTO.
- L'hygiène numérique codifiée par l'ANSSI, dont le moindre privilège de Saltzer et Schroeder, chaque geste étant rattaché à un critère DICT.
- Le RGPD comme méthode : minimisation, durées de conservation, registre des traitements, notification des violations sous 72 heures, sous-traitance encadrée.
- La gouvernance et la crise : charte informatique, PSSI, ISO/IEC 27001 et cadre NIST, gestion d'incident, plans de continuité et de reprise.
Des cas réels, pas des généralités
Chaque notion est ancrée par un cas documenté : WannaCry et l'arrêt d'usines Renault, le coût de NotPetya chez Saint-Gobain et Maersk, l'hôpital de Corbeil-Essonnes revenu au papier, Colonial Pipeline tombé par un accès distant sans authentification multifacteur, la fraude au président subie par Pathé, les sauvegardes inopérantes de GitLab.
À qui elle s'adresse
Socle transversal, elle sert étudiants et formateurs de toutes les matières de commerce et de gestion, ainsi que les professionnels qui manipulent fichiers commerciaux, coordonnées bancaires de tiers ou rémunérations nominatives. Aucun prérequis technique : l'entrée se fait par le raisonnement de gestion.
Objectifs de la fiche
- Distinguer le système d'information du système informatique et situer la responsabilité de chacun dans sa protection
- Qualifier tout incident à l'aide de la grille DICT — disponibilité, intégrité, confidentialité, traçabilité — pour en déduire la parade
- Identifier les menaces courantes (hameçonnage, piratage de compte, rançongiciel, fraude au virement) à leurs signaux d'alerte
- Déjouer les leviers de l'ingénierie sociale par la procédure : double validation, contre-appel, séparation des tâches
- Appliquer la règle 3-2-1 avec une copie déconnectée et prouver le dispositif par des tests de restauration
- Traduire les exigences du RGPD en réflexes de poste de travail, jusqu'à la notification d'une violation sous 72 heures
Questions fréquentes
Faut-il des connaissances techniques pour exploiter cette fiche ?
Non. La fiche est construite sur l'idée que le système d'information englobe les personnes et les procédures, et que sa protection relève donc d'une obligation de gestion avant d'être une affaire de spécialistes. L'entrée se fait par la grille DICT et par des gestes d'hygiène qui, selon l'ANSSI, ne demandent ni budget ni expertise mais une discipline collective.
Une copie de mes fichiers dans le nuage suffit-elle comme sauvegarde ?
Non : une copie synchronisée n'est pas une sauvegarde, car la corruption ou le chiffrement s'y propagent aussi vite que les fichiers légitimes. La fiche détaille la règle 3-2-1 — trois copies, deux types de supports, une hors site — et son complément moderne : au moins une copie déconnectée ou immuable, puisque les rançongiciels cherchent d'abord à chiffrer les sauvegardes accessibles depuis le réseau. Elle rappelle enfin qu'une sauvegarde jamais restaurée ne vaut rien.
Comment reconnaître une tentative de fraude au virement ?
Par la combinaison de trois signes que la fiche présente comme le triangle caractéristique : l'urgence, l'exigence de confidentialité et le recours à un canal inhabituel. Pris isolément, chacun peut être légitime ; réunis, presque jamais. Le contre-réflexe est procédural : contre-appel au numéro déjà connu du tiers — jamais à celui du message —, double validation au-delà d'un seuil, et droit reconnu de suspendre une demande anormale quelle qu'en soit la signature.