
La sécurité du système d'information, la sauvegarde et le RGPD
Fiche de préparation d'épreuve, calée sur le référentiel du BTS CG : son plan, ses exemples et son vocabulaire suivent l'épreuve. La même notion est traitée pour tous les publics dans Outils transversaux : TM 31, La sécurité du système d'information.
- Code
- CG P7.07
- Public
- Candidats au BTS CG, processus P7
- Cours
- 19 pages, PDF
- Diaporama
- 25 diapositives, thèmes sombre et clair, PowerPoint modifiable et PDF
- Synthèse
- 3 pages, PDF
- Podcast
- Fichier audio
- Vidéo
- Fichier vidéo MP4
- Infographie
- L'essentiel de la fiche sur une image
- Avec l'achat
- Téléchargement dans votre espace client
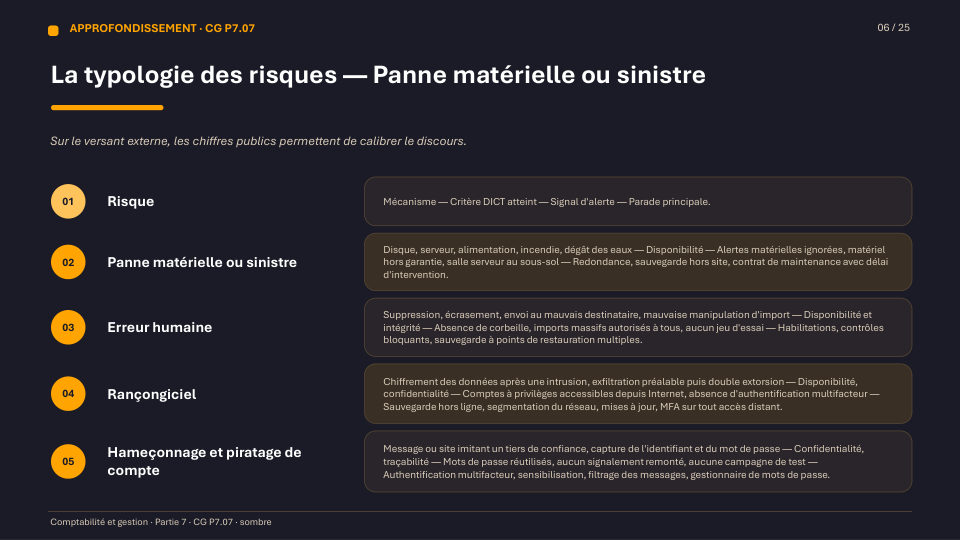
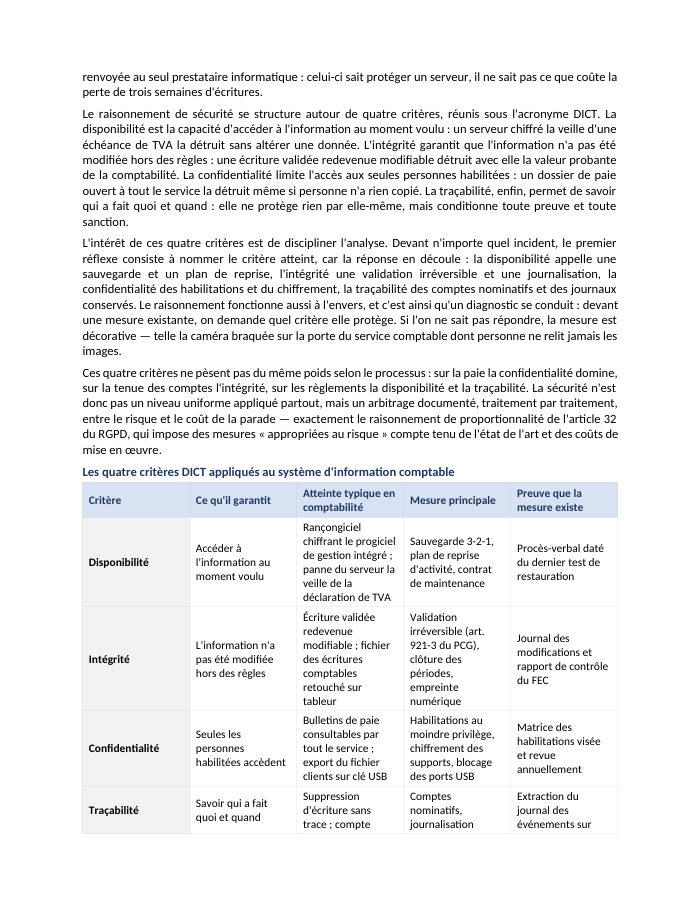
Le service comptable est le seul à réunir sous un même toit les coordonnées bancaires de tous les tiers, les rémunérations nominatives, les marges par client et la preuve légale de l'activité. Le protéger n'est pas une affaire de technicien : c'est une obligation comptable, fiscale et juridique.
Voir ce que traite le coursCours
19 pages rédigées, en PDF.

Diaporama
25 diapositives en PowerPoint modifiable, thème sombre pour projeter et thème clair pour imprimer.
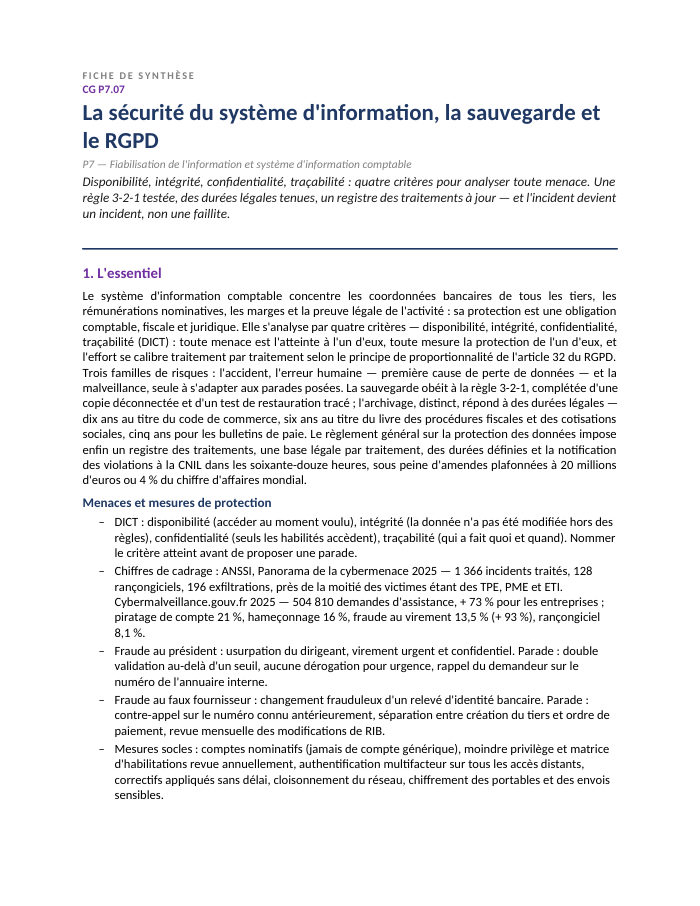
Synthèse
3 pages pour réviser l'essentiel.
Podcast
La notion expliquée à l'oral, à écouter hors de l'écran.
Vidéo
Une présentation animée de la notion, en MP4.
Infographie
L'essentiel de la fiche sur une image.
Ce que traite le cours
8 sections, 19 pages
- 1Pourquoi le système d'information comptable est une cible : les enjeux et les quatre critères DICT
- 2La typologie des risques : de la panne à la fraude au président
- 3Les mesures de protection : identités, habilitations, moindre privilège, chiffrement, sensibilisation
- 4La sauvegarde : la distinguer de l'archivage, appliquer la règle 3-2-1, tester la restauration
- 5Continuité et reprise d'activité : le point de reprise, la durée de reprise, le mode dégradé
- 6L'archivage à valeur probante : durées légales, conditions de l'électronique, fichier des écritures comptables
- 7Le RGPD appliqué au service comptable : registre, bases légales, durées, droits, violations
- 8Les obligations propres au comptable : discrétion, données de paie, transfert au cabinet, sous-traitance
Notions, outils et auteurs
Chaque repère mène aux autres fiches qui le traitent.
Notions
Modèles et outils
Présentation de la notion
Quatre critères pour analyser tout risque : DICT
La sécurité s'organise autour de quatre critères — disponibilité, intégrité, confidentialité, traçabilité — qui disciplinent l'analyse : devant tout incident, il faut nommer le critère atteint, la réponse en découle presque mécaniquement. La menace la plus fréquente n'est pas le rançongiciel spectaculaire mais le piratage de compte, qui ouvre ensuite tout le reste. Deux fraudes visent presque exclusivement le service comptable : la fraude au président et la fraude au faux fournisseur, qui se combattent par la procédure (double validation, contre-appel) plutôt que par la technique.
La suite de cet article se lit librement sur le Mag : lire le guide complet de la notion.
Objectifs de la fiche
- Analyser une menace ou une mesure de sécurité à travers les quatre critères DICT
- Reconnaître les signaux d'alerte de la fraude au président et de la fraude au faux fournisseur
- Distinguer sauvegarde et archivage et appliquer la règle 3-2-1 avec test de restauration
- Connaître les durées légales de conservation applicables au service comptable
- Mettre en œuvre les obligations du RGPD (registre, base légale, durées, notification de violation)
- Identifier les obligations propres du comptable en matière de discrétion et de sous-traitance
Questions fréquentes
Quelle différence entre sauvegarde et archivage ?
La sauvegarde est une copie de travail sur des données vivantes, écrasée régulièrement, destinée à revenir en arrière après un incident. L'archivage est une conservation sur des données figées, jamais écrasée, destinée à prouver sur des durées légales fixées par la loi — les confondre conduit à ne faire correctement ni l'une ni l'autre.
Qu'est-ce que la règle 3-2-1 en matière de sauvegarde ?
Trois copies au moins des données, sur deux types de supports différents, dont une copie hors site. À l'ère du rançongiciel, elle se complète d'une copie déconnectée ou immuable, car un support toujours branché au réseau est chiffré en même temps que le reste.
Comment se protéger de la fraude au président ?
Par la procédure, pas par la technique : un seuil au-delà duquel tout virement exige une double validation par deux personnes distinctes, aucune dérogation au motif de l'urgence, et un rappel systématique du demandeur sur le numéro figurant à l'annuaire interne — jamais celui indiqué dans le message reçu.
Que doit contenir le registre des traitements imposé par le RGPD ?
Pour chaque traitement (comptabilité, paie, facturation, fournisseurs), la finalité, la base légale unique, les catégories de données et de personnes, les destinataires, la durée de conservation et les mesures de sécurité. C'est le premier document que la CNIL réclame lors d'un contrôle.